ITSS與ISO27001 構(gòu)建企業(yè)IT服務(wù)與信息安全的雙重保障
在數(shù)字化浪潮席卷全球的今天,企業(yè)的穩(wěn)健運營越來越依賴于高效、規(guī)范的IT服務(wù)與堅不可摧的信息安全體系。ITSS(信息技術(shù)服務(wù)標(biāo)準)認證與ISO27001信息安全管理體系認證,正成為眾多企業(yè),尤其是位于廣州這樣的經(jīng)濟與科技前沿城市的企業(yè),提升核心競爭力、實現(xiàn)可持續(xù)發(fā)展的關(guān)鍵抓手。
一、 ITSS認證:標(biāo)準化IT服務(wù)的成熟路徑
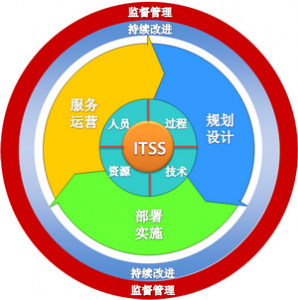
ITSS是一套成體系、綜合性的信息技術(shù)服務(wù)標(biāo)準庫,全面規(guī)范了IT服務(wù)生命周期及其核心要素。它不僅僅是一張證書,更是企業(yè)IT服務(wù)能力成熟度的衡量標(biāo)尺和提升指南。
- ITSS咨詢與導(dǎo)入:專業(yè)的ITSS咨詢服務(wù)是企業(yè)踏上標(biāo)準化之路的第一步。咨詢顧問將深入評估企業(yè)現(xiàn)有的IT服務(wù)管理狀況,識別差距,并量身定制符合ITSS標(biāo)準的改進方案和實施路徑,幫助企業(yè)建立或優(yōu)化服務(wù)管理體系。
- ITSS認證與資質(zhì)獲取:通過系統(tǒng)的準備和實施,企業(yè)可以向權(quán)威機構(gòu)申請ITSS符合性評估。獲得相應(yīng)級別的ITSS資質(zhì)(如運行維護、云計算服務(wù)等),是對外彰顯企業(yè)IT服務(wù)交付、管控和持續(xù)改進能力的權(quán)威證明,能顯著增強客戶信任,尤其在項目招投標(biāo)中占據(jù)優(yōu)勢。
- ITSS年審與持續(xù)改進:ITSS資質(zhì)并非一勞永逸。定期的監(jiān)督審核(年審)確保企業(yè)的IT服務(wù)管理體系持續(xù)有效運行并不斷改進。這是一個PDCA循環(huán)的過程,推動IT服務(wù)與業(yè)務(wù)發(fā)展同步進化。
- ITSS培訓(xùn)與人才建設(shè):標(biāo)準的落地離不開人的執(zhí)行。系統(tǒng)的ITSS培訓(xùn),包括內(nèi)審員培訓(xùn)、工程師培訓(xùn)等,能夠?qū)?biāo)準思想內(nèi)化于團隊,培養(yǎng)具備標(biāo)準意識的專業(yè)人才,為體系運行提供堅實的人才保障。
二、 ISO27001認證:信息安全的國際通行證
與此隨著數(shù)據(jù)成為核心資產(chǎn),信息安全風(fēng)險日益凸顯。ISO27001是國際上最權(quán)威、應(yīng)用最廣泛的信息安全管理體系標(biāo)準。對于廣州乃至大灣區(qū)的眾多高科技、金融、互聯(lián)網(wǎng)及處理敏感數(shù)據(jù)的企業(yè)而言,構(gòu)建符合ISO27001標(biāo)準的管理體系至關(guān)重要。
- 體系化風(fēng)險管理:ISO27001要求企業(yè)系統(tǒng)性地識別信息資產(chǎn)所面臨的威脅和脆弱性,評估風(fēng)險,并采取相應(yīng)的控制措施(涵蓋安全策略、物理安全、訪問控制、 cryptography等14個領(lǐng)域),將安全風(fēng)險降低到可接受水平。
- 合規(guī)與信任背書:通過ISO27001認證,表明企業(yè)已建立起一套科學(xué)、國際認可的信息安全防護機制,能夠有效保護客戶、員工及合作伙伴的數(shù)據(jù)隱私與安全。這不僅是滿足法律法規(guī)(如《網(wǎng)絡(luò)安全法》、《數(shù)據(jù)安全法》)和客戶合約要求的有力證據(jù),更是贏得市場信任的“金字招牌”。
- 廣州地區(qū)的認證服務(wù):廣州作為國家中心城市,擁有眾多經(jīng)驗豐富的專業(yè)咨詢與認證機構(gòu)。這些機構(gòu)能夠為本地企業(yè)提供從差距分析、體系建立、文件編制、全員培訓(xùn)到協(xié)助通過認證審核的全流程“信息咨詢服務(wù)”,幫助企業(yè)高效、順暢地獲得ISO27001認證。
三、 ITSS與ISO27001的協(xié)同效應(yīng)
ITSS與ISO27001并非孤立存在,二者具有強大的協(xié)同作用。ITSS在保障IT服務(wù)過程質(zhì)量和效率的其“服務(wù)交付”等過程域天然地包含了對信息安全的要求。而ISO27001則為IT服務(wù)運營提供了具體的安全控制措施和保障框架。將兩者有機結(jié)合,能夠?qū)崿F(xiàn):
- 更可靠的IT服務(wù):在高效交付服務(wù)的確保服務(wù)過程與數(shù)據(jù)的安全可控。
- 更全面的風(fēng)險管控:同時管理運營風(fēng)險與安全風(fēng)險,提升企業(yè)整體韌性。
- 更卓越的品牌形象:展示企業(yè)在“服務(wù)質(zhì)量”與“安全可信”兩個維度的卓越承諾與能力。
對于追求卓越的現(xiàn)代企業(yè)而言,主動引入ITSS標(biāo)準以規(guī)范IT服務(wù)管理,同時構(gòu)建ISO27001體系以筑牢信息安全防線,是走向成熟和專業(yè)的必然選擇。通過專業(yè)的咨詢、培訓(xùn)、認證與持續(xù)維護,企業(yè)不僅能獲得市場認可的資質(zhì),更能修煉內(nèi)功,打造以客戶為中心、安全可信的數(shù)字化服務(wù)能力,從而在激烈的市場競爭中行穩(wěn)致遠。
最新產(chǎn)品